SOPS, passez un savon à vos secrets en clair !
@sylvain_metayer
Cas d’usage
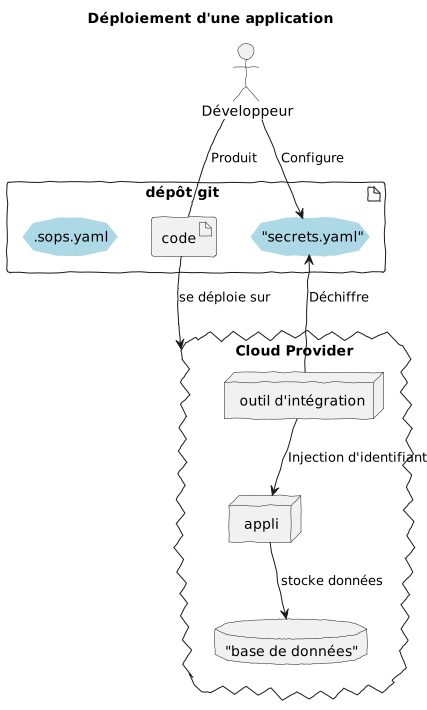
Où persister la valeur des secrets ?
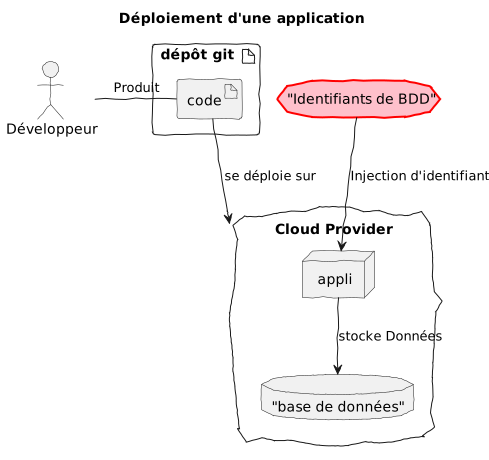
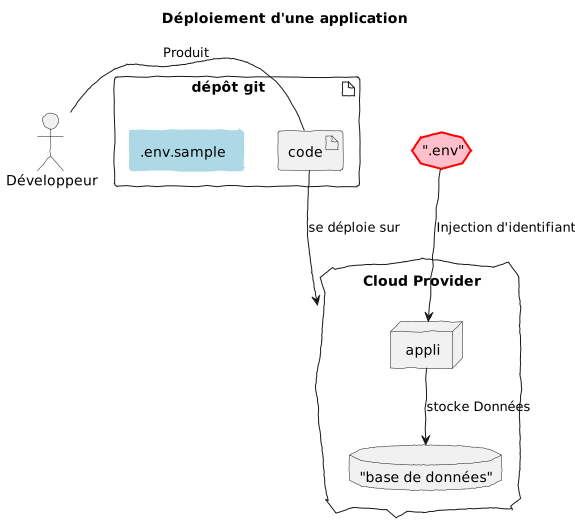

Depuis 2015
Outil auto-suffisant
Types de fichiers :
yaml, json, ini, .env
Exemple
file.yml
password: a secure password for SnowCamp !Structure d’un fichier
secrets.yml
password: ENC[AES256_GCM,data:FB+0YFAOJLbpVCKQErDshbN3PHp+Nkl/XE3epl5d7gU=,iv:W85IMfQ/tRh9vR8cHprIqNaloq33Rk2oLfseZCPKo+w=,tag:KIlFXcEnU+5msPX27WPXMQ==,type:str]
sops:
    kms: []
    gcp_kms: []
    azure_kv: []
    hc_vault: []
    age:
        - recipient: age16rspnzt6j2qxa2587t6umh9qykrqu2amrr0hx9xt2z7elyky3a3q4p5s7l
          enc: |
            -----BEGIN AGE ENCRYPTED FILE-----
            YWdlLWVuY3J5cHRpb24ub3JnL3YxCi0+IFgyNTUxOSArU3JTUi95ZW1ZS0FsRUt6
            dklXOWRuY0k3clRGc2hzcW90UCtvTTRJazFjCkxMNEJYYzE4c1dMYW8wWDNwSk12
            clhCK25RbWZzc1laT0Nib1dFVnIyc0EKLS0tIHJCS3Z1Y0ZMWFp1RzdkSG8reE55
            NFhQR2VWTFcwMkhoMEpjOUxWbXVCdkEKs+47mS6jYpm5LYlq+NEIOwpqvyLtfsyS
            FmyNQh3Ob1CL/1iNaCQsZeFV/k763AIJ4JT6M2hdiQCoVNNJUBwrXw==
            -----END AGE ENCRYPTED FILE-----
    lastmodified: "2025-01-22T22:13:27Z"
    mac: ENC[AES256_GCM,data:ng4+ZlqCCcL8nRSWhVk+wqavuo+r1Xzk0U/ceKDiJH4FdqXpz9liAXbNlFV1dKN7qBd8YdffkIEs20dUiR16pSVMwKtrobT4JjOhBGjn5+L5KGSmljH5yILSdvZ1kIJSFl4urj35w8A5PLXl67sSafsix2hCAox6SNdyeaCuZ7s=,iv:GhKNCl7drza9emZyWSmDQsF+41fBkJ4Xo1HdDF8fL1s=,tag:3piVmGv2OKmw8QKjpSxhnA==,type:str]
    pgp: []
    unencrypted_suffix: _unencrypted
version: 3.9.3Méthodes de chiffrement
Chiffrement avec age[1]
Exemple de clé age
$ age-keygen
# created: 2024-03-08T15:17:28+01:00
# public key: age14trf5fvhkppd8suunru9mg7dkk9r6ndzwc7tnw45yufs2j9h3u9qqwttxu
AGE-SECRET-KEY-1RM9QASYLNVDQ48HDY5ST7RUXX4LFWPR6PTUHUFG7N5RYUG0PNLLSG6D70R1. Mais aussi : AWS KMS, GCP KMS, Azure Key Vault et PGP
Chiffrement d’un nouveau fichier
sops --age \
age14trf5fvhkppd8suunru9mg7dkk9r6ndzwc7tnw45yufs2j9h3u9qqwttxu \
secrets.yaml
Chiffrement d’un fichier existant
sops -e -i --age \
age14trf5fvhkppd8suunru9mg7dkk9r6ndzwc7tnw45yufs2j9h3u9qqwttxu \
secrets.yaml
Chiffrement partiel
sops -e -i --encrypted-suffix password --age \
age14trf5fvhkppd8suunru9mg7dkk9r6ndzwc7tnw45yufs2j9h3u9qqwttxu \
secrets.yaml
Déchiffrement
export SOPS_AGE_KEY_FILE=/path/to/my/private/key
sops -d secrets.yaml
Mise à jour
sops secrets.yaml⚠️ | Il est nécessaire d’avoir accès à la clé privée pour éditer le fichier |
Si on veut autre chose que vim
EDITOR="code --wait" sops secrets.yaml💡 | --wait : Wait for the files to be closed before returning. |
Éxecution dans un processus
$ sops exec-env 01-sops-file.yaml 'echo $password'
a secure password for SnowCamp !
Gestion des destinataires
With sops cli
sops -r -i --add-age PUB_KEY,PUB_KEY2 secrets.yaml
sops -r -i --rm-age PUB_KEY secrets.yaml
.sops.yaml
creation_rules:
  - path_regex: .*\.?dev\.yaml
    encrypted_suffix: 'password'
    key_groups:
      - age:
          - age1pcutm2ytcnn5t2zpj4dvvqhzxw5dcj0gfqplevtev7h8j9hf397s22uacq
          - age1248xnnj285mc759u43dv99fzlkgpf82khtm7jzepet70hnz33u2sln6v5a
  - path_regex: .*\.?prod\.yaml
    key_groups:
      - age:
- age1pcutm2ytcnn5t2zpj4dvvqhzxw5dcj0gfqplevtev7h8j9hf397s22uacqSupport des documents YAML
tls.k8s_secret.yaml
---
apiVersion: v1
kind: Secret
data:
    tls.crt: mon-certificat-preprod
    tls.key: ma-cle-preprod
metadata:
    name: preprod-tls
type: kubernetes.io/tls
---
apiVersion: v1
kind: Secret
data:
    tls.crt: mon-certificat-prod
    tls.key: ma-cle-prod
metadata:
    name: prod-tls
type: kubernetes.io/tlsSupport des documents YAML
tls.k8s_secret.yaml
apiVersion: v1
kind: Secret
data:
    tls.crt: ENC[AES256_GCM,data:yhqqbp+xcYdotBdMsAReHqjK/mRz1A==,iv:aDQatfjwRABdtBk9CYrPl12TP1d8/f0OaIi+1o7aVQo=,tag:xyBNiHJ2ktENTpgBS955cA==,type:str]
    tls.key: ENC[AES256_GCM,data:KfYfpul+BEKr6HUttLc=,iv:1tzQf72XEXNHRepaS4WKmQjvF2XQezDtvuqxqJVT3yw=,tag:g73pHvj31Ha7JFSNEAVPFw==,type:str]
metadata:
    name: preprod-tls
    namespace: default
type: kubernetes.io/tls
sops:
    kms: []
    gcp_kms: []
    azure_kv: []
    hc_vault: []
    age:
        - recipient: age16rspnzt6j2qxa2587t6umh9qykrqu2amrr0hx9xt2z7elyky3a3q4p5s7l
          enc: |
            -----BEGIN AGE ENCRYPTED FILE-----
            YWdlLWVuY3J5cHRpb24ub3JnL3YxCi0+IFgyNTUxOSBJVE1peU1zb2xGSlpiVVFP
            cXZEWnYzZ1gwNzFwdWdYanRISTgwM0tickRjClJ0QlBEUjhGb253aHQ5ek9vNDlC
            UGZSK2RNSjZhbEpvczh1Q0ZRdldLb0UKLS0tIGRnNmplSG5kaWE0SXRma3dFTEEx
            YXBkN3hoTDBhNFlnL0E3QXJzWWsvNVkK5KWG0DaTK1t57H9hJxdNoujIoL+Mrij5
            EhgjkrMfqbz+KmWcvnYwJs1nmthscEDyGGMUXQ2Pc3GpqahDSTJtGg==
            -----END AGE ENCRYPTED FILE-----
    lastmodified: "2025-01-22T22:14:19Z"
    mac: ENC[AES256_GCM,data:D7uLrzR6lq0YGnmnBBlSLFLTNyA61p9oEp11tYafRA2fRxH6T8QgvkU1EbpwurZqpLe0bMtJePA2An0gZAPzYcbwrJfwzL/EEyvAEI82akd8qjbwm1YcBb/X2wdCYPJrWlzMB7hxLttzvdzLarkLYTGB2L9HvOh1/0SKTSvf2kI=,iv:A0TIl/k49sVMLMEQ2mBI2MtMt8bIAjQsUFv8IrEqyBw=,tag:kjsaNt4IUgptHW9EQgK/Rw==,type:str]
    pgp: []
    encrypted_regex: ^(data|stringData)$
    version: 3.9.3
---
apiVersion: v1
kind: Secret
data:
    tls.crt: ENC[AES256_GCM,data:B+1GVfvEkYztUW84XXxMi1/oww==,iv:k9vqw2WQSd5U9pdc7heIwC0yGwJ8cpzy2BTjHdUtf9U=,tag:OoNSaCedDck26hnCG4+YZg==,type:str]
    tls.key: ENC[AES256_GCM,data:+WELpbjtuVS8EmI=,iv:1GtWQW/xv40E1ud0IMvQwJgndECWZVjfFvjApuD6AG8=,tag:kyZDmcIaic10bhJkAc8goQ==,type:str]
metadata:
    name: prod-tls
    namespace: default
type: kubernetes.io/tls
sops:
    kms: []
    gcp_kms: []
    azure_kv: []
    hc_vault: []
    age:
        - recipient: age16rspnzt6j2qxa2587t6umh9qykrqu2amrr0hx9xt2z7elyky3a3q4p5s7l
          enc: |
            -----BEGIN AGE ENCRYPTED FILE-----
            YWdlLWVuY3J5cHRpb24ub3JnL3YxCi0+IFgyNTUxOSBJVE1peU1zb2xGSlpiVVFP
            cXZEWnYzZ1gwNzFwdWdYanRISTgwM0tickRjClJ0QlBEUjhGb253aHQ5ek9vNDlC
            UGZSK2RNSjZhbEpvczh1Q0ZRdldLb0UKLS0tIGRnNmplSG5kaWE0SXRma3dFTEEx
            YXBkN3hoTDBhNFlnL0E3QXJzWWsvNVkK5KWG0DaTK1t57H9hJxdNoujIoL+Mrij5
            EhgjkrMfqbz+KmWcvnYwJs1nmthscEDyGGMUXQ2Pc3GpqahDSTJtGg==
            -----END AGE ENCRYPTED FILE-----
    lastmodified: "2025-01-22T22:14:19Z"
    mac: ENC[AES256_GCM,data:D7uLrzR6lq0YGnmnBBlSLFLTNyA61p9oEp11tYafRA2fRxH6T8QgvkU1EbpwurZqpLe0bMtJePA2An0gZAPzYcbwrJfwzL/EEyvAEI82akd8qjbwm1YcBb/X2wdCYPJrWlzMB7hxLttzvdzLarkLYTGB2L9HvOh1/0SKTSvf2kI=,iv:A0TIl/k49sVMLMEQ2mBI2MtMt8bIAjQsUFv8IrEqyBw=,tag:kjsaNt4IUgptHW9EQgK/Rw==,type:str]
    pgp: []
    encrypted_regex: ^(data|stringData)$
version: 3.9.3Démo
./demo.sh
Pas très lisible tout ça ?
$ git diff 34526..3933
diff --git a/code/recipients/example-diff-secrets.yaml b/code/recipients/example-diff-secrets.yaml
index be346d4..7210f74 100644
--- a/code/recipients/example-diff-secrets.yaml
+++ b/code/recipients/example-diff-secrets.yaml
@@ -1,21 +1,21 @@
-password: ENC[AES256_GCM,data:EuHISKWakII=,iv:1i5ZMWseSJpcZoPdkdhNHaytlapMD5J4MmYJDSjPetA=,tag:SleSVvjR9arBbVIpUeFC5Q==,type:str]
+password: ENC[AES256_GCM,data:RlVe+IAXalyz75NeVqsS64gqRQ==,iv:dq/Yd+25rH2a9pXHYMQ4Qs1qxDPcO5JCIL1TlT+yxG4=,tag:Es0gSsnabjyx4UcHiN91eA==,type:str]
[...]Pas très lisible tout ça ?
$ git config diff.sopsdiffer.textconv "sops -d"
$ cat .gitattributes
code/recipients/example-diff-secrets.yaml diff=sopsdiffer
$ git diff 34526..3933
diff --git a/code/recipients/example-diff-secrets.yaml b/code/recipients/example-diff-secrets.yaml
index be346d4..7210f74 100644
--- a/code/recipients/example-diff-secrets.yaml
+++ b/code/recipients/example-diff-secrets.yaml
@@ -1 +1 @@
-password: password
+password: ThisIsARealPasswordConclusion
Et plus encore !